
ZONAPUBLIS.ID – Bank Indonesia (BI) menyoroti pola transaksi Quick Response Code Indonesian Standard (QRIS) yang berpotensi mengindikasikan penyalahgunaan sistem pembayaran. Salah satu contohnya adalah merchant yang tetap menerima transaksi berulang pada malam hari, meskipun usaha tersebut seharusnya sudah tutup.
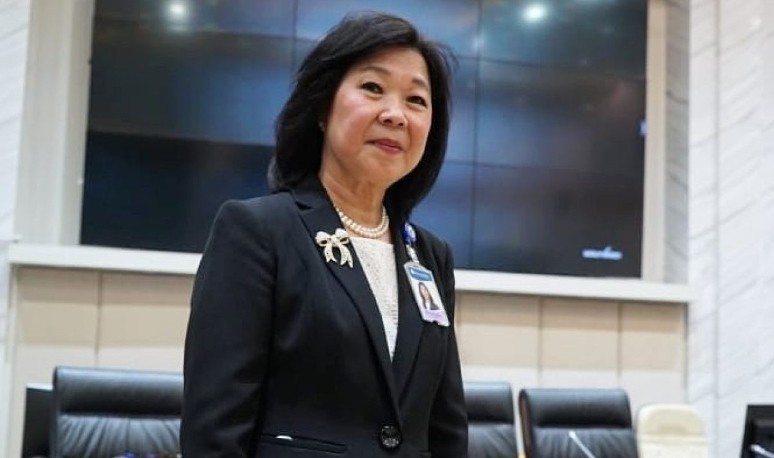
Deputi Gubernur BI Filianingsih Hendarta menjelaskan, transaksi dengan nominal yang sama dan frekuensi tidak wajar dapat menjadi petunjuk awal untuk mendeteksi aktivitas mencurigakan. Pola tersebut perlu diperiksa lebih lanjut, terutama jika tidak sesuai dengan jenis usaha dan jam operasional merchant.
Dalam keterangannya di Kantor Bank Indonesia, Jakarta, pada 21 Oktober 2026, Filianingsih memberikan ilustrasi mengenai pedagang cilok yang terus menerima pembayaran melalui QRIS pada malam hari, saat tempat usahanya sudah tidak beroperasi.
Ia mencontohkan transaksi senilai Rp50.000 yang tercatat hingga 100 kali dalam satu malam. Menurutnya, kondisi seperti ini perlu menjadi perhatian karena aktivitas pembayaran tersebut tidak sesuai dengan karakteristik usaha yang dijalankan.
Contoh tersebut disampaikan BI untuk menggambarkan pentingnya pengawasan terhadap pola transaksi digital. Meski demikian, transaksi berulang dengan nominal seragam tidak serta-merta membuktikan adanya pelanggaran. Pemeriksaan lebih lanjut tetap diperlukan untuk mengetahui tujuan dan latar belakang transaksi.
BI terus memperkuat pengawasan terhadap penggunaan QRIS, termasuk untuk mencegah sistem pembayaran tersebut dimanfaatkan dalam aktivitas ilegal, seperti judi online.
Salah satu upaya yang didorong adalah pemanfaatan daftar hitam atau merchant blacklist. Mekanisme ini dapat membantu mengidentifikasi merchant yang terindikasi menyalahgunakan fasilitas pembayaran dan menjadi bahan tindak lanjut bagi pihak terkait.
Empat Strategi BI Mengawasi Merchant QRIS
Untuk menjaga keamanan sistem pembayaran digital, BI menyiapkan empat langkah strategis yang melibatkan penyelenggara jasa pembayaran (PJP), agregator merchant, serta lembaga terkait.
1. Memperketat verifikasi dan pengenalan merchant
Langkah pertama dilakukan dengan memperkuat tata kelola serta proses verifikasi merchant sejak awal pendaftaran. PJP dan agregator merchant diminta menerapkan prinsip know your customer (KYC) atau mengenali pelanggan.
Pemeriksaan tersebut mencakup identitas dan profil pemilik usaha, bidang bisnis, legalitas, serta karakteristik transaksi yang dilakukan. Dengan proses verifikasi yang memadai, penyelenggara diharapkan dapat mengidentifikasi potensi penyalahgunaan sejak dini.
2. Meningkatkan deteksi transaksi mencurigakan
Langkah kedua berfokus pada peningkatan kemampuan mendeteksi dan mengantisipasi transaksi yang tidak wajar.
Pengawasan dilakukan dengan memperhatikan kesesuaian pola pembayaran dengan karakteristik usaha merchant. Frekuensi transaksi yang tinggi, nominal yang berulang, atau aktivitas di luar jam operasional dapat menjadi sinyal untuk dilakukan pemeriksaan lebih lanjut.
Melalui pendekatan tersebut, indikasi penyalahgunaan QRIS diharapkan dapat diketahui lebih cepat sehingga langkah penanganan dapat dilakukan sesuai ketentuan.
3. Memperkuat pengawasan dan penegakan aturan
BI juga menekankan pentingnya akuntabilitas PJP dan agregator merchant. Pengawasan berkala diperlukan untuk memastikan penyelenggara menjalankan kewajibannya dan tidak membiarkan fasilitas pembayaran digunakan untuk aktivitas yang melanggar aturan.
Filianingsih menegaskan bahwa BI dapat menjatuhkan tindakan terhadap penyelenggara yang terbukti melakukan pelanggaran. Sanksi dapat berupa pembatasan kegiatan, penghentian kegiatan, hingga pencabutan izin sesuai ketentuan yang berlaku.
“Jadi kita melakukan pengawasan, melakukan penguatan pengawasan berkala, gitu ya, untuk para merchant ini, termasuk kita tidak segan-segan melakukan pembatasan kegiatan atau penghentian kegiatan, bahkan pencabutan izin daripada PJP yang memang terbukti dia melakukan transaksi ini,” kata Filianingsih.
4. Memperkuat koordinasi dengan lembaga terkait
Langkah keempat adalah meningkatkan kerja sama dengan kementerian, lembaga pemerintah, dan aparat penegak hukum.
Koordinasi tersebut diperlukan untuk menangani dugaan penyalahgunaan sistem pembayaran yang membutuhkan penanganan lintas lembaga, termasuk transaksi yang berkaitan dengan aktivitas ilegal.
Melalui sinergi tersebut, BI berharap pengawasan dan penindakan dapat berjalan lebih efektif serta mendukung upaya menjaga keamanan transaksi digital.
Keamanan QRIS Jadi Perhatian BI
Perkembangan pembayaran digital melalui QRIS perlu diimbangi dengan pengawasan yang memadai. Selain memperluas akses transaksi nontunai bagi masyarakat dan pelaku usaha, keamanan sistem pembayaran juga menjadi faktor penting dalam menjaga kepercayaan pengguna.
BI menilai penyalahgunaan fasilitas QRIS untuk transaksi ilegal merupakan persoalan serius yang perlu ditangani bersama. Karena itu, pengawasan tidak hanya diarahkan kepada merchant, tetapi juga mencakup penyelenggara jasa pembayaran yang bertanggung jawab terhadap layanan tersebut.
Pola transaksi seperti pembayaran berulang dengan nominal sama pada waktu yang tidak lazim dapat menjadi salah satu indikator awal dalam proses pemantauan. Namun, penilaian terhadap suatu transaksi tetap harus mempertimbangkan konteks usaha dan hasil pemeriksaan.
Dengan penguatan verifikasi, deteksi transaksi, pengawasan berkala, serta koordinasi lintas lembaga, BI berupaya menjaga agar QRIS tetap digunakan sesuai peruntukannya dan tidak menjadi sarana untuk memfasilitasi kegiatan ilegal. (*)